ZATRAŽIO AKCIJU POLICIJE I INSPEKTORATA
Grbin nakon vatrene noći u Puli: Ovo je zabrinjavajuće – požari na tri lokacije u kratko vrijeme...
10.10.2026 - 12:51

Piše: Istarski.hr
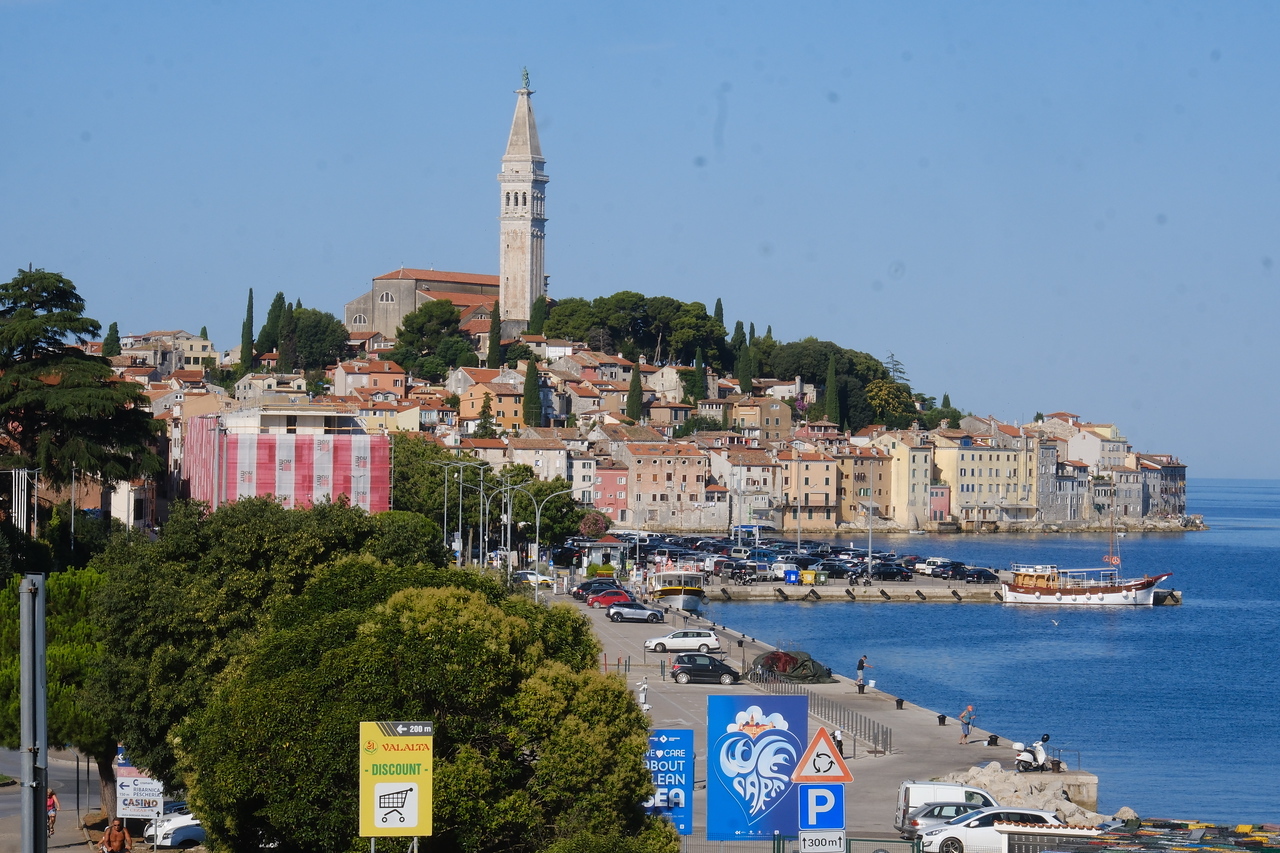
Grad Rovinj nedavno je bio meta iznimno agresivnog i složenog kibernetičkog napada iza kojeg stoji ozloglašena skupina Lockbit 5.0. Kako piše Poslovni.hr, napadači su Gradu uputili ucjenjivački mail u kojem su tražili isplatu u kriptovalutama, uz prijetnje da će u protivnom posao „umrijeti“, a podaci ostati trajno kriptirani. Hakeri su se predstavili kao korisnici najbržeg i najstabilnijeg ransomwarea još od 2019. godine, istovremeno upozoravajući Grad da ne kontaktira policiju ili FBI.
Iako je pokušaj prodora u kritičnu informatičku infrastrukturu bio vrlo opasan, pravovremenom reakcijom implementiranog sustava zaštite tvrtke Softech Development napad je uspješno izoliran i suzbijen u ranoj fazi. Zahvaljujući sigurnosno-operativnom centru koji 0-24 sata štiti IT infrastrukturu, svi gradski sustavi ostali su potpuno funkcionalni, a spriječeno je i curenje osjetljivih podataka građana. Ovakav ishod spasio je Rovinj od scenarija koji je nedavno zadesio Istarsku županiju, kada je zbog hakerskog napada sustav bio digitalno ugašen tri dana.
Istra se sve češće nalazi na udaru kibernetičkog kriminala, a osim Županije i Rovinja, mete su do sada bili i Istarski vodovod, Istarska razvojna agencija te pulsko komunalno poduzeće Herculanea. Stručnjaci ističu da su ovi napadi dio šireg hibridnog rata kojem je Europa trenutno izložena više nego Sjeverna Amerika. Upravo zato Europska unija kroz NIS2 direktivu nastoji podići standarde sigurnosti, a gradovi koji žele povlačiti sredstva iz EU fondova za digitalizaciju de facto moraju primjenjivati te stroge principe zaštite. Budući da su meta napada sve češće bolnice i komunalna poduzeća radi preuzimanja baza osobnih podataka, angažman vanjske stručne zaštite postaje nezaobilazan faktor u očuvanju stabilnosti lokalnih zajednica.